Conto alla rovescia per la legge sulla resilienza informatica
Gli obblighi di rendicontazione previsti dal CRA sono ora in vigore. Il CRA entrerà pienamente in vigore l'11 dicembre 2027.

La legge dell’UE sulla resilienza informatica (CRA) stabilisce requisiti vincolanti in materia di sicurezza informatica e requisiti essenziali di sicurezza, come specificato nell’allegato I, per i prodotti hardware e software immessi sul mercato dell’Unione europea, garantendo la sicurezza su tutto il mercato dell’UE. L’obiettivo è garantire che tutti i dispositivi connessi e i prodotti IoT soddisfino i requisiti essenziali di sicurezza informatica durante l’intero ciclo di vita del prodotto – dalla fase di progettazione e sviluppo, passando per la produzione, gli aggiornamenti e la manutenzione, fino alla dismissione in condizioni di sicurezza.
Grazie a decenni di esperienza nel settore dell'informatica embedded, dei sistemi edge e della sicurezza dell'Internet delle cose (IoT) industriale, Kontron affianca i produttori nella realizzazione di soluzioni modulari, pratiche e conformi alle normative CRA. Il risultato sono prodotti che non solo sono conformi alla normativa, ma offrono anche la massima affidabilità operativa, scalabilità e garanzia di adeguamento alle esigenze future.

Il Cyber Resilience Act sta cambiando radicalmente il panorama europeo della sicurezza informatica. In futuro, i produttori, gli integratori, i distributori e i fornitori di software dovranno dimostrare che i loro prodotti dotati di componenti digitali siano sicuri per l’intero ciclo di vita e vengano aggiornati costantemente.
Estratto dagli obblighi previsti dal CRA:
Valutazione dei rischi e gestione continua delle vulnerabilità per mitigare i rischi legati alla sicurezza informatica, gestire i rischi di sicurezza e affrontare le vulnerabilità sfruttate
“Security by Design” come principio di sviluppo
Processi trasparenti di aggiornamento e applicazione delle patch, compresa la gestione delle vulnerabilità e la manutenzione di un SBOM
Segnalazione degli incidenti di sicurezza all’ENISA, compresa la notifica formale e altri obblighi di segnalazione
L'adeguamento tempestivo alla normativa CRA non solo garantisce la certezza giuridica attraverso la valutazione di conformità richiesta, la sorveglianza del mercato e la marcatura CE, ma offre anche un chiaro vantaggio competitivo grazie alla fiducia, alla trasparenza e all'affidabilità operativa della catena di approvvigionamento.
Kontron offre alle aziende un supporto completo in tutte le fasi della conformità alle norme CRA: dall’architettura di sistema sicura e dalla gestione continua degli aggiornamenti al rilevamento intelligente delle minacce e all’hardware conforme alle norme CRA.
KontronOS – Base rinforzata e conforme alle norme CRA per sistemi embedded
KontronGrid – Aggiornamenti trasparenti, reportistica di conformità e gestione del ciclo di vita
KontronAIShield – Rilevamento e risposta alle minacce informatiche basati sull’intelligenza artificiale
AL i.MX8M Mini/LTE NXP Arm® - Gateway IoT AL i.MX8M Mini/LTE, basato su NXP Arm - CRA-Ready Industrial
Kontron A-251 AML/ADN – Sistema edge industriale robusto e potente, preconfigurato per la conformità CRA con avvio sicuro, supporto TPM, sicurezza del ciclo di vita e potenza di calcolo ottimale per analisi edge e applicazioni di IA
Il L i.MX8M Mini/LTE NXP Arm® e l’A-251 AML/ADN Box consentono alle aziende di integrare perfettamente hardware, sistema operativo e soluzioni di sicurezza, garantendo la conformità ai requisiti CRA dal software alla piattaforma fisica.
KontronOS, parte della suite di strumenti susietec®, è un sistema operativo sicuro e rinforzato basato su Linux® che utilizza software open source progettato per ridurre al minimo le superfici di attacco ed è stato sviluppato appositamente per dispositivi industriali e embedded edge.
Vantaggi:
Avvio sicuro e protezione hardware tramite TPM
Aggiornamenti firmati e gestione continua del ciclo di vita
Comunicazione dei dati crittografata e integrità della memoria
Progettazione di una linea di base di sicurezza conforme alle norme CRA per i sistemi embedded
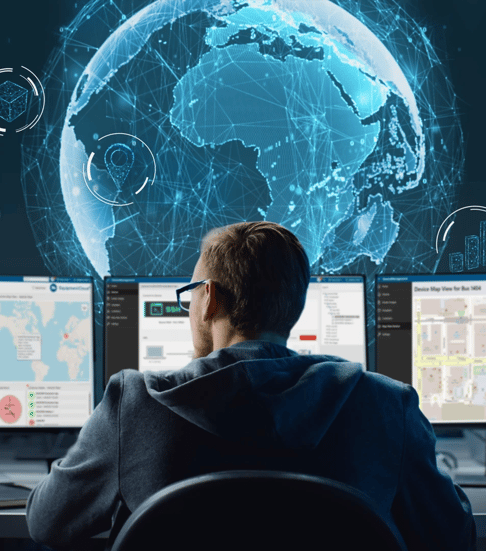
KontronGrid consente il monitoraggio, la configurazione e l'aggiornamento centralizzati dei dispositivi edge distribuiti. Ciò permette di verificare costantemente il rispetto dei requisiti di sicurezza e conformità previsti dal CRA.
Vantaggi:
Configurazione remota e aggiornamenti automatici
Report di conformità trasparenti e funzionalità di audit
Comunicazione sicura e crittografata tra i dispositivi periferici e il cloud
Integrazione perfetta con KontronOS
KontronAIShield utilizza analisi basate sull'intelligenza artificiale per rilevare anomalie e minacce informatiche in tempo reale. Ciò consente di adottare contromisure proattive e di garantire la conformità continua ai requisiti della CRA.
Vantaggi:
Monitoraggio in tempo reale dell'attività dei dispositivi e della rete
Rilevamento automatico delle anomalie e invio di avvisi
Integrazione nei processi esistenti di sicurezza e conformità
Protezione proattiva contro minacce note e sconosciute
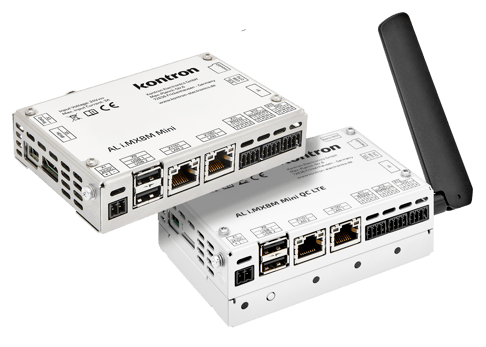
Il Kontron AL i.MX8M Mini/LTE è un gateway compatto e senza ventola destinato a soluzioni di automazione avanzate. Dotato di KontronOS e KontronGrid, offre una solida base per applicazioni compatibili con CRA.
Vantaggi:
Architettura di sicurezza conforme agli standard CRA con Secure Boot e supporto TPM
Disponibilità a lungo termine e aggiornamenti di sicurezza regolari
Gateway compatto per applicazioni di automazione esigenti
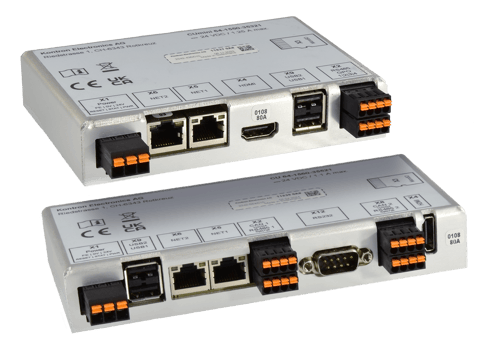
Le unità di controllo Kontron CU Control Unit 6x / Mini 6x sono piattaforme di controllo basate su NXP i.MX8M Plus che supportano strategie di sicurezza informatica, manutenzione e gestione del ciclo di vita in linea con i requisiti del Cyber Resilience Act.
Vantaggi:
Supporta strategie di "security-by-design" per lo sviluppo di sistemi orientati alla CRA
Prestazioni scalabili per applicazioni avanzate di edge computing e automazione industriale
Disponibilità a lungo termine a supporto delle strategie di manutenzione e aggiornamento
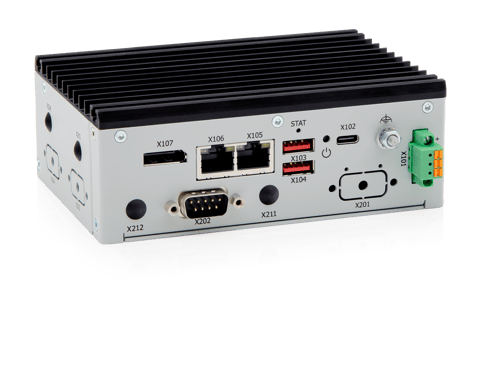
Il Kontron KBox A-251 AML/ADN è un sistema edge industriale robusto e potente, progettato per applicazioni ad alta intensità di dati e basate sull'intelligenza artificiale. Dotato di KontronOS e KontronGrid preinstallati, è perfettamente predisposto per l'utilizzo con CRA.
Vantaggi:
Architettura di sicurezza conforme agli standard CRA con Secure Boot e supporto TPM
Disponibilità a lungo termine, periodo di assistenza definito e aggiornamenti di sicurezza regolari
Elevata potenza di calcolo per machine learning, visione artificiale e analisi edge
Il Cyber Resilience Act (CRA) è il Regolamento (UE) 2024/2847. Esso introduce requisiti obbligatori in materia di sicurezza informatica per i prodotti con elementi digitali immessi sul mercato dell’UE, compresi hardware, software e alcune soluzioni correlate per il trattamento dei dati a distanza.
Il CRA è stato introdotto per far fronte al basso livello di sicurezza informatica di molti prodotti connessi e alla mancanza di informazioni chiare sulla sicurezza per gli utenti. Il suo obiettivo è migliorare la sicurezza dei prodotti durante l’intero ciclo di vita e rendere più facile per le aziende e i clienti identificare e utilizzare prodotti digitali sicuri.
Il CRA si applica ai prodotti con elementi digitali la cui destinazione d’uso o il cui utilizzo ragionevolmente prevedibile comprenda una connessione diretta o indiretta, logica o fisica, dei dati a un dispositivo o a una rete. Ciò include sia i prodotti finiti che i componenti immessi sul mercato separatamente.
Sì. La CRA è di grande rilevanza per i sistemi embedded, edge e IoT, poiché riguarda l’hardware e il software connessi e comprende anche categorie quali sistemi operativi, boot manager, interfacce di rete, router e switch tra i principali prodotti dotati di elementi digitali.
Non automaticamente. I servizi cloud o SaaS sono coperti solo se rientrano nella definizione di soluzione di trattamento dei dati a distanza necessaria affinché il prodotto possa svolgere una delle sue funzioni; i servizi cloud autonomi puri sono generalmente esclusi dall’ambito di applicazione. Il software open source rientra nell’ambito di applicazione solo quando è reso disponibile sul mercato nell’ambito di un’attività commerciale, mentre i gestori di software open source sono soggetti a un regime più leggero e su misura.
Il CRA riguarda i fabbricanti, gli importatori, i distributori e i rappresentanti autorizzati, con gli obblighi di conformità principali che ricadono sui fabbricanti. Tra i requisiti chiave figurano le valutazioni dei rischi per la sicurezza informatica, i principi di «sicurezza fin dalla progettazione» e «sicurezza predefinita», la gestione delle vulnerabilità, la documentazione tecnica, le informazioni per gli utenti, l’indicazione del periodo di assistenza, la valutazione di conformità, la dichiarazione di conformità UE e la marcatura CE prima dell’immissione dei prodotti sul mercato dell’UE.
Il CRA è entrato in vigore il 10 dicembre 2024. Le norme relative alla notifica degli organismi di valutazione della conformità si applicano a partire dall’11 giugno 2026, gli obblighi di rendicontazione si applicano a partire dall’11 settembre 2026, mentre il CRA diventa pienamente applicabile l’11 dicembre 2027.
A partire dall’11 settembre 2026, i produttori devono segnalare le vulnerabilità sfruttate attivamente e gli incidenti gravi che compromettono la sicurezza dei prodotti tramite la piattaforma unica di segnalazione CRA, includendo un avviso tempestivo entro 24 ore e una notifica più completa entro 72 ore. Il mancato rispetto di tali obblighi può comportare sanzioni significative fino a 15 milioni di euro o al 2,5% del fatturato annuo globale, a seconda della violazione, e può anche comportare misure coercitive quali restrizioni di mercato.