
Mit dem Cyber Resilience Act (CRA) wird Cybersecurity für viele Produkte mit digitalen Elementen zur Voraussetzung für den EU-Marktzugang. Doch welche Produkte sind betroffen? Welche Anforderungen müssen Sie erfüllen? Und wo sollten Sie beginnen?
Unser CRA-Workbook hilft Ihnen, Ihren aktuellen Stand einzuordnen, kritische Lücken in Ihren Produkten oder Prozessen zu erkennen und die nächsten Schritte gezielt zu priorisieren.
CRA-Betroffenheit und Verantwortlichkeiten klären
Handlungsbedarf systematisch einordnen
Mit 11 Praxisschritten zum konkreten Umsetzungsfahrplan
Den EU Data Act von Anfang an mitdenken
Ab dem 11. Dezember 2027 gelten alle CRA-Anforderungen
Der CRA ist für Maschinenbauer und OEMs mehr als ein Security- oder Dokumentationsthema. Technische Maßnahmen, Entwicklungsprozesse, Schwachstellenmanagement, Meldeprozesse und Konformitätsnachweise müssen zusammenspielen. Nur so können Sie betroffene Produkte CRA-konform auf dem EU-Markt bereitstellen.
Bereits in Kraft: Seit dem 11. September 2026 gelten die CRA-Meldepflichten auch für bereits gelieferte Produkte.
Was Sie im CRA-Workbook für Maschinenbauer und OEMs erwartet
Sackgassen erkennen
Wie Sie typische Sackgassen erkennen und auflösen
CRA-Stand einordnen
28 Fragen, die Ihren aktuellen CRA-Stand sichtbar machen
Umsetzung priorisieren
11 Praxisschritte führen zu klaren Prioritäten und Maßnahmen
EU Data Act mitdenken
Berührungspunkte und Unterschiede frühzeitig einordnen
In welcher CRA-Sackgasse steckt Ihr Unternehmen?
Viele Maschinenbauer und OEMs haben schon erste Aktivitäten gestartet. Dennoch gerät die Umsetzung oft ins Stocken.
Regulierungen werden isoliert betrachtet
Regulierungen werden isoliert betrachtet
Externe Unterstützung endet bei der Empfehlung
Externe Unterstützung endet bei der Empfehlung
Aktionismus ersetzt Fahrplan und Prioritäten
Aktionismus ersetzt Fahrplan und Prioritäten
Compliance wird ausschließlich als Kostenfaktor betrachtet
Compliance wird ausschließlich als Kostenfaktor betrachtet
Aus Sackgassen werden nächste Schritte
Erfahren Sie, woran Sie die vier typischen Sackgassen erkennen und warum sie nicht zum Ziel führen. Für jede Sackgasse erhalten Sie einen konkreten Ausweg und einen Startpunkt für die weitere Umsetzung.
28 Fragen. Sechs Handlungsfelder. Wie gut ist Ihr Unternehmen auf den CRA vorbereitet?
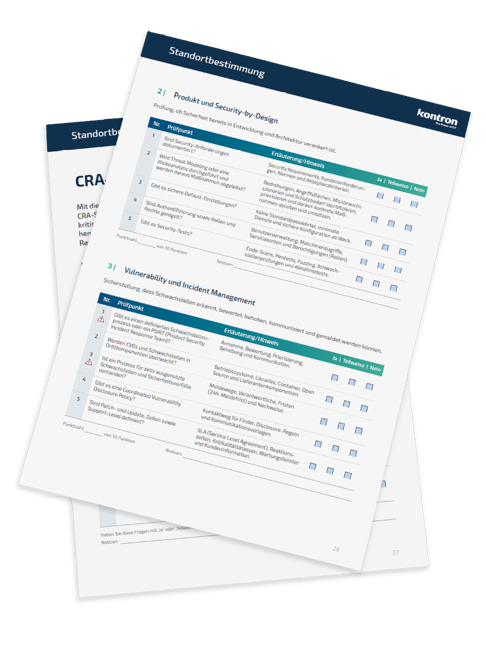
Die CRA-Checkliste führt Sie systematisch durch die Bereiche, die für eine erfolgreiche CRA-Umsetzung zusammenspielen:
CRA-Betroffenheit
Produkt und Security-by-Design
Vulnerability und Incident Management
Lifecycle, Updates und Device Management
SBOM, Lieferkette und Dokumentation
Organisation, Zielbild und Umsetzung
Mit der CRA-Checkliste erkennen Sie, wo Sie heute bereits gut aufgestellt sind, wo noch Lücken bestehen und welche Themen Sie zuerst angehen sollten. So gewinnen Sie eine strukturierte Grundlage, um Prioritäten zu setzen, Verantwortlichkeiten zu klären und die nächsten Schritte zu planen.
Ein Blick aus der Praxis: Vom Einzelthema zum gemeinsamen Fahrplan
Manager Products & Digital Solutions, MackSmaTec GmbH
Richard Stegmann
Zu Beginn lagen viele einzelne Anforderungen rund um den CRA und den EU Data Act auf dem Tisch. Jeder Bereich betrachtete seinen Teil, doch uns fehlte ein gemeinsames Bild davon, wie Hardware, Software, Datenflüsse und interne Verantwortlichkeiten zusammenwirken. Als wir alle relevanten Bereiche an einen Tisch gebracht haben, entstand erstmals dieses Gesamtbild. Aus vielen Einzelanforderungen wurde ein klarer Fahrplan, der technische Entscheidungen, Verantwortlichkeiten und Prioritäten miteinander verbindet. So konnten wir aus regulatorischen Anforderungen einen konkreten Mehrwert für unsere Kunden entwickeln.
Jetzt CRA-Workbook kostenlos sichern
Häufige Fragen zum CRA-Workbook
Für wen ist das CRA-Workbook gedacht?
Das CRA-Workbook richtet sich an Maschinenbauer und OEMs, die Produkte mit digitalen Elementen entwickeln, herstellen oder auf dem EU-Markt bereitstellen. Es unterstützt insbesondere Verantwortliche aus Management, Produktentwicklung, Service und Cybersecurity bei der ersten Einordnung ihres CRA-Stands.
Welche Produkte können vom CRA betroffen sein?
Der CRA kann Hardware- und Softwareprodukte betreffen, die auf dem EU-Markt bereitgestellt werden und direkt oder indirekt mit einem Gerät oder Netzwerk verbunden sind, sogenannte Produkte mit digitalen Elementen. Dazu zählen beispielsweise vernetzte Maschinen, Steuerungen, Gateways, Bediengeräte oder eingebettete Software. Ob ein konkretes Produkt in den Anwendungsbereich fällt, muss jeweils individuell geprüft werden.
Ist das CRA-Workbook auch für Maschinenbauer und OEMs außerhalb der EU relevant?
Ja, denn entscheidend ist nicht der Unternehmenssitz, sondern ob ein betroffenes Produkt auf dem EU-Markt bereitgestellt wird. Daher kann der CRA auch Maschinenbauer und OEMs außerhalb der EU betreffen. Welche Pflichten gelten, hängt vom Produkt und von der jeweiligen Rolle in der Lieferkette ab.
Ersetzt das CRA-Workbook eine rechtliche oder formale Prüfung?
Nein. Das Workbook bietet als Leitfaden mit Checkliste eine strukturierte Orientierung und hilft Ihnen, möglichen Handlungsbedarf für Ihre Produkte zu erkennen. Es ersetzt weder eine rechtliche Beratung noch eine individuelle Konformitätsbewertung oder Zertifizierung.